
۸. امنیت سایبری در همگرایی IT/OT
امنیت سایبری یکی از حیاتیترین جنبههای همگرایی IT/OT است و باید در تمامی مراحل طراحی، پیادهسازی و بهرهبرداری مورد توجه قرار گیرد. معمولاً به لحاظ رعایت امنیت شبکه، بهرهبرداران نسبت به برقراری ارتباط با سامانههایی که مستقیماً نقشی در کنترل فرآیند ندارند، تمایل زیادی نشان نمیدهند.
معمولاً به لحاظ رعایت امنیت شبکه، بهرهبرداران نسبت به برقراری ارتباط با سامانههایی که مستقیماً نقشی در کنترل فرآیند ندارند، تمایل زیادی نشان نمیدهند.
۸.۱. اصول و چارچوبهای امنیتی
چارچوب[i]NIST CSF: این چارچوب یک دستورالعمل جامع امنیتی برای مدیریت ریسک سایبری ارائه داده که خود شامل پنج عملکرد اصلی زیر میشود:
- شناسایی[ii]: مدیریت داراییها، محیط، و ریسکها؛
- محافظت[iii]: کنترلهای دسترسی، آگاهیسازی، محافظت از دادهها؛
- تشخیص[iv]: پایش و تشخیص ناهنجاریها؛
- پاسخ[v]: برنامههای پاسخ به حادثه؛
- بازیابی[vi]: برنامههای تابآوری و بازیابی.
سری استاندارد IEC 62443 خود شامل مجموعهای از دستورالعملها و استانداردهایی برای امنیت سامانههای اتوماسیون صنعتی بوده و شامل فهرست زیر میشود:
- IEC 62443-1-1- مفاهیم و مدل امنیتی؛
- IEC 62443-2-1- برنامهی مدیریت امنیت OT؛
- IEC 62443-2-4- الزامات تأمینکنندگان؛
- IEC 62443-3-3- الزامات سطح سامانه؛
- IEC 62443-4-1- الزامات چرخهی عمر توسعه امن.
۸.۲. معماری امنیتی برای IT/OT
در اینجا با دو معماری آشنا میشویم:
- مدل منطقه و مجرا[vii]– این مدل[viii]، شبکه را به نواحی[ix] مختلف (مجموعههای منطقی یا فیزیکی از سامانهها با الزامات امنیتی مشابه) و مجرا[x] (شامل مسیرهای ارتباطی بین نواحی) تقسیم میکند. در استاندارد مربوطه، سطوح امنیتی[xi] (SL) به سه دسته تفکیک میشوند: سطح امنیتی هدف[xii]، سطح امنیتی طراحی/ قابلیت[xiii] و سطح امنیتی محققشده[xiv]. این سه دسته به سطوح امنیتی از SL 1 تا SL 4 تعریف میشوند که هرکدام بیانگر سطح متفاوتی از توانایی سامانه در مقابله با انواع تهدیدها هستند:
- سطح امنیتی SL 1- در برابر تهدیدات تصادفی؛
- سطح امنیتی SL 2- در برابر تهدیدات عمدی با ابزارهای ساده؛
- سطح امنیتی SL 3- در برابر تهدیدات عمدی با ابزارهای پیشرفته؛
- سطح امنیتی SL 4- در برابر تهدیدات با منابع و پتانسیل بالا.
نکتهی 1: سطح امنیتی (SL)، یک سطح هدف یا قابلیت امنیتی مورد انتظار است و نباید صرفاً بهعنوان «سطح شدت حمله» تعبیر شود.
سطح امنیتی (SL)، یک سطح هدف یا قابلیت امنیتی مورد انتظار است و نباید صرفاً بهعنوان «سطح شدت حمله» تعبیر شود.
نکتهی 2: سطوح امنیتی (SL) مربوط به امنیت سایبری در استاندارد IEC 62443 نباید با سطوح یکپارچگی ایمنی (SIL)[xv] مربوط به ایمنی عملکردی و فیزیکی در استانداردهای IEC 61508/61511 اشتباه گرفته شوند؛ زیرا SL حریم شبکه را در برابر مداخلات هوشمند یا حملات سایبری ارزیابی میکند، اما SIL نرخ ریسک خرابی فیزیکی و ایمنی عملکردی تجهیزات را سنجش مینماید.
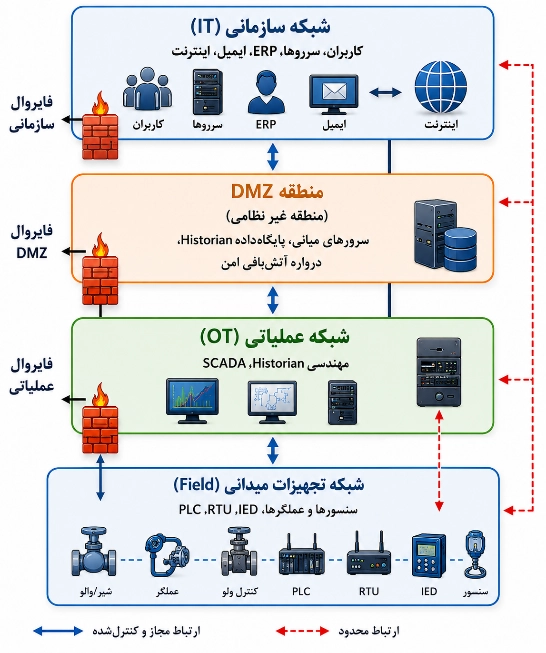
- معماری DMZ برای IT/OT– یکی از رایجترین رویکردهای امنیتی، ایجاد یک DMZ بین شبکهی IT و OT است. در این معماری:
- تمامی ترافیک بین IT و OT از طریق DMZ عبور میکند؛
- در بسیاری از معماریها، سرورهای واسط[xvi] و در صورت نیاز پایگاه تاریخچهی دادههای فرآیند[xvii] در DMZ مستقر میشوند؛
- از فایروالهای صنعتی برای کنترل دقیق ترافیک استفاده میشود؛
- سامانههای OT مستقیماً به اینترنت دسترسی ندارند.
۸.۳ . فایروالهای صنعتی، سامانهی تشخیص و پیشگیری از نفوذ (IDS/IPS)[xviii]
فایروالهای صنعتی[xix] علاوه بر عملکردهای سنتی فایروال، قابلیتهای زیر را نیز دارند:
- تشخیص پروتکلهای صنعتی[xx]؛
- بازرسی عمیق بستههای داده و فرمان پروتکلهای صنعتی OT[xxi]؛
- تشخیص ناهنجاریهای رفتاری در ترافیک OT؛
- تولید هشدار در صورت تغییرات غیرمجاز در منطق کنترلی.
۸.۴ دفاع در عمق[xxii]
رویکرد دفاع در عمق بر چندلایه بودن کنترلگرهای امنیتی تأکید دارد. در بافت IT/OT، لایههای امنیتی شامل موارد زیر میشود:
- امنیت فیزیکی: کنترل دسترسی فیزیکی به تجهیزات، قفلکابینتها، سامانههای نظارتی و کنترل تردد؛
- امنیت شبکه: فایروالهای صنعتی، شبکههای محلی مجازی (VLAN)[xxiii] برای تفکیک و جداسازی منطقی بخشهای شبکه، بخشبندی شبکه[xxiv] و کنترل دسترسی شبکه (NAC) [xxv]؛
- امنیت میزبان: بهروزرسانی سامانهعامل و اصلاحیههای امنیتی[xxvi]، آنتیویروس/ ضد بدافزار[xxvii] (در سامانههایی که این قابلیت را پشتیبانی میکنند)، سامانههای تشخیص نفوذ (IDS) و جلوگیری از نفوذ (IPS)؛
- امنیت کاربردی[xxviii]: بررسی کد برنامهها، آزمایش نفوذ، و مدیریت آسیبپذیریها؛
- امنیت داده: رمزنگاری دادههای در حال انتقال و در حالت سکون، کنترل دسترسی مبتنی بر نقش (RBAC)[xxix].
۸.۵. امنیت زنجیرهی تأمین نرمافزاری و سختافزاری
یکی از نگرانیهای فزاینده در حوزهی امنیت IT/OT، امنیت زنجیرهی تأمین است. تهدیدات میتوانند از طریق:
- سختافزارهای آلوده یا دارای راه دسترسی مخفی و غیرمجاز (یا در پشتی[xxx])؛
- نرمافزارهای با آسیبپذیریهای شناختهشده؛
- بهروزرسانیهای مخرب؛
- و تأمینکنندگان شخص ثالث
وارد سامانه شوند. اقدامات مقابلهای شامل تأیید اصالت سختافزار، بررسی کد منبع، بررسی امنیتی سختافزارها و فایروال و ارزیابی امنیتی تأمینکنندگان است.
۸.۶. مراکز عملیات امنیت صنعتی (ISOC)[xxxi]
مراکز عملیات امنیت صنعتی، نسخه تخصصی SOC سنتی برای محیطهای OT (صنعتی) هستند. این مراکز با استفاده از فناوریهایی مانند:
- مدیریت اطلاعات و رویدادهای امنیتی (SIEM)[xxxii] صنعتی، همبستگی رویدادهای امنیتی از منابع IT و OT؛
- سامانههای تشخیص/ جلوگیری از نفوذ تخصصی برای پروتکلهای صنعتی[xxxiii]؛
- تحلیل رفتاری برای تشخیص ناهنجاریها[xxxiv]؛
- و دریافت و تحلیل اطلاعات تهدیدات مختص صنعت[xxxv]،
بهصورت مداوم شبکههای OT را پایش و در صورت شناسایی تهدید، واکنش نشان میدهند.
[i]. NIST Cybersecurity Framework (CSF)
[ii]. Identify
[iii]. Protect
[iv]. Detect
[v]. Respond
[vi]. Recover
[vii]. Zone and Conduit Model
[viii]. According to: ISA/IEC 62443
[ix]. Zones
[x]. Conduits
[xi]. SL: Security Level
[xii]. SL-Target
[xiii]. SL-Capability
[xiv]. SL-Achieved
[xv]. SIL: Safety Integrity Levels
[xvi]. Proxy
[xvii]. Historian
[xviii]. IDS/ IPS: Intrusion Detection System/ Intrusion Prevention System
[xix]. Such as: Claroty, Nozomi Networks & Dragos
[xx]. Such as: Modbus, DNP3 & S7
[xxi]. Deep Packet Inspection
[xxii]. Defense in Depth
[xxiii]. VLAN: Virtual Local Area Network
[xxiv]. Segmentation
[xxv]. NAC: Network Access Control
[xxvi]. Security Patches
[xxvii]. Anti-Malware
[xxviii]. Application
[xxix]. RBAC: Role-Based Access Control
[xxx]. Backdoor
[xxxi]. ISOC: Industrial Security Operations Center
[xxxii]. SIEM: Security Information and Event Management
[xxxiii]. ICS-Specific IDS/IPS
[xxxiv]. Behavior-Based Analytics[xxxv]. Threat Intelligence Platform