
به قلم اریک دی ناپ
برگردان علیرضا قره خانلو
کتاب «امنیت شبکه صنعتی» بر آن است تا رویکردی را برای امنیت شبکهی صنعتی تعریف و ترسیم کند. این کتاب در عین حالی که مشخصات شبکه، پروتکل، و نرمافزار کاربردی منحصربهفرد یک سامانهی کنترل صنعتی را دربر میگیرد، انواع کنترلهای بازرسی متداول تجهیزات را نیز پوشش میدهد.
هر چند بسیاری از فنون تشریحشده در کتاب «امنیت شبکه صنعتی» و بسیاری از راهنماهای عمومی ارائهشده توسط سازمانهای استاندارد نظارتی بر پایهی روشها و ابزارهای متداول امنیت اطلاعات یک کسبوکار ساخته شده است، اما اطلاعات ناچیزی دربارهی چگونگی پیادهسازی این روشها موجود است. این کتاب بر آن است تا این نقیصه را با فراهم نمودن راهنمای بهکارگیری و پیکربندی تا جایی که مقدور است، جبران نماید و کمک کند که تشخیص داده شود چرا کنترلهای امنیتی میباید اعمال گردند، کجا باید اعمال گردند، چگونه باید اعمال شوند، و چگونه باید به کار روند.
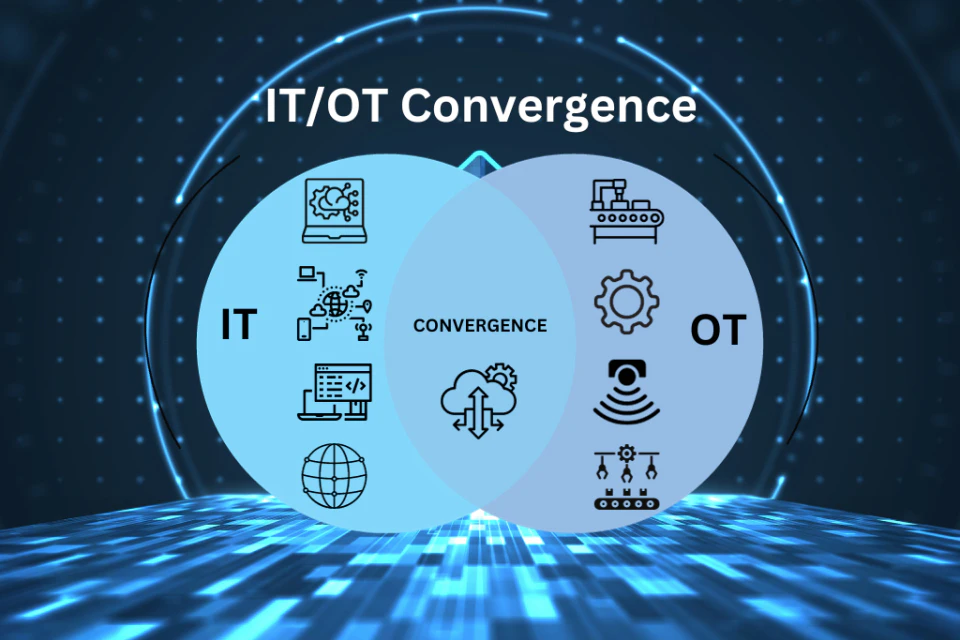
این کتاب مخاطبان دوگانهای دارد. برای بهرهبردار یک مجتمع صنعتی با مدرک مهندسی برق با یک دهه تجربهی برنامهنویسی کنترلکنندههای مودباس و غیره، مبانی پروتکلهای شبکه صنعتی در حوزهی امنیت بهگونهای بیان میشود که نه تنها برای چنین فردی مفید باشد، بلکه او را ترغیب کند تا در مورد سایر مفاهیم ظریف امنیت سایبری، بیشتر و عمیقتر مطالعه نماید. برای مسئول امنیت اطلاعات با مدرک CISSP[i] نیز، اقدامات اساسی امنیت اطلاعات در حوزهی جدیدی از سامانهی کنترل صنعتی ارائه شده است. دوگانگی جالبی میان این دو وجود دارد که چالش بیشتری ایجاد میکند. امنیت کسبوکار (غیرصنعتی) معمولاً تلاش دارد تا برای کاربران و کامپیوترهای میزبان بر روی یک شبکه امنیت ایجاد نماید، در حالی که همزمان دامنهی گستردهای از خدمات بسیار وسیعی را که مورد نیاز کسبوکار مدرن بوده را مقدور سازد؛ از طرف دیگر، سامانههای کنترل صنعتی برای کارایی و قابلیت اطمینان[ii] یک سامانهی واحد که اغلب بهدقت تنظیمشده است، عمل مینمایند؛ بنابراین تنها با در نظر گرفتن هر دو میتوان به هدف حقیقی دست یافت: یک شبکهی امن صنعتی که پشتیبان یک بهرهبرداری مطمئن میباشد و از آن طرف نیز برای کسبوکار ارزشآفرینی به همراه دارد.
برای موضوعات پیچیدهتر، یک مخاطب سومی هم وجود دارد: بازرس استاندارد که مکلف است انطباق با استانداردهای نظارتی مشخصی را به منظور اعمال یک ممیزی همراه با مجازات و یا جریمههای حداقلی بازرسی نماید. بازرس با ممیزی و انطباقدهی پیگیری میکند تا بودجههای امنیت اطلاعات اختصاص داده شود، و بنابراین حوزهی گستردهتری از شبکههای صنعتی نیز میباید متناسب با صنایع انرژی محدود شود، درست جایی که (دستکم در ایالات متحده) انرژی برق، انرژی هستهای، نفت، و گاز به شدت تحت نظارت قرار دارند. کنترلهای انطباقدهی در این کتاب تنها در فحوای پیادهسازی نظارتهای امنیت سایبری مورد بحث قرار میگیرد. پیشنهادات به این قصد داده شدهاند تا امنیت را بهبود ببخشند، اما تضمینی به موفقیت در مدیریت و پیادهسازی آن وجود ندارد.
این کتاب به همت انتشارات قدیس در زمستان سال ۱۴۰۱ منتشر و به بازار عرضه شده است.
[i] Certified Information Systems Security Professional
[ii] Reliability